06 · próximamente
k0NetAnalyzer
Inventario de red y auditoría de seguridad que sueltas en una red y descubre solo todo lo que hay —incluidas las redes que no se ven.
Sobre k0Net
k0NetAnalyzer parte de una idea simple: suéltalo en una red y que averigüe solo todo lo que pueda, sin pedirte que le expliques la red antes. Inventaría cada dispositivo con su hostname, IP y MAC —resolviendo el nombre por varios protocolos a la vez, sin credenciales— y va más allá de lo obvio: interroga a routers y switches para descubrir subredes y VLANs a las que ni siquiera está conectado, y las va encolando para seguir descubriendo. Con un freno de alcance claro: descubre y lista todo, pero solo explora a fondo lo que apruebas, y nunca salta a redes públicas por su cuenta. Encima del inventario monta la parte de seguridad: escaneo de puertos y versiones, detección de CVE con puntuación de riesgo, auditoría de credenciales (¿sirven tus contraseñas en tu red?), vigilancia con lista blanca y alertas, e incluso corte de un equipo de la red. Todo queda en un panel propio con histórico, presencia en el tiempo e informes descargables. Se entrega como appliance autoinstalable: arranca, le das IP y usuario, y queda sirviendo.
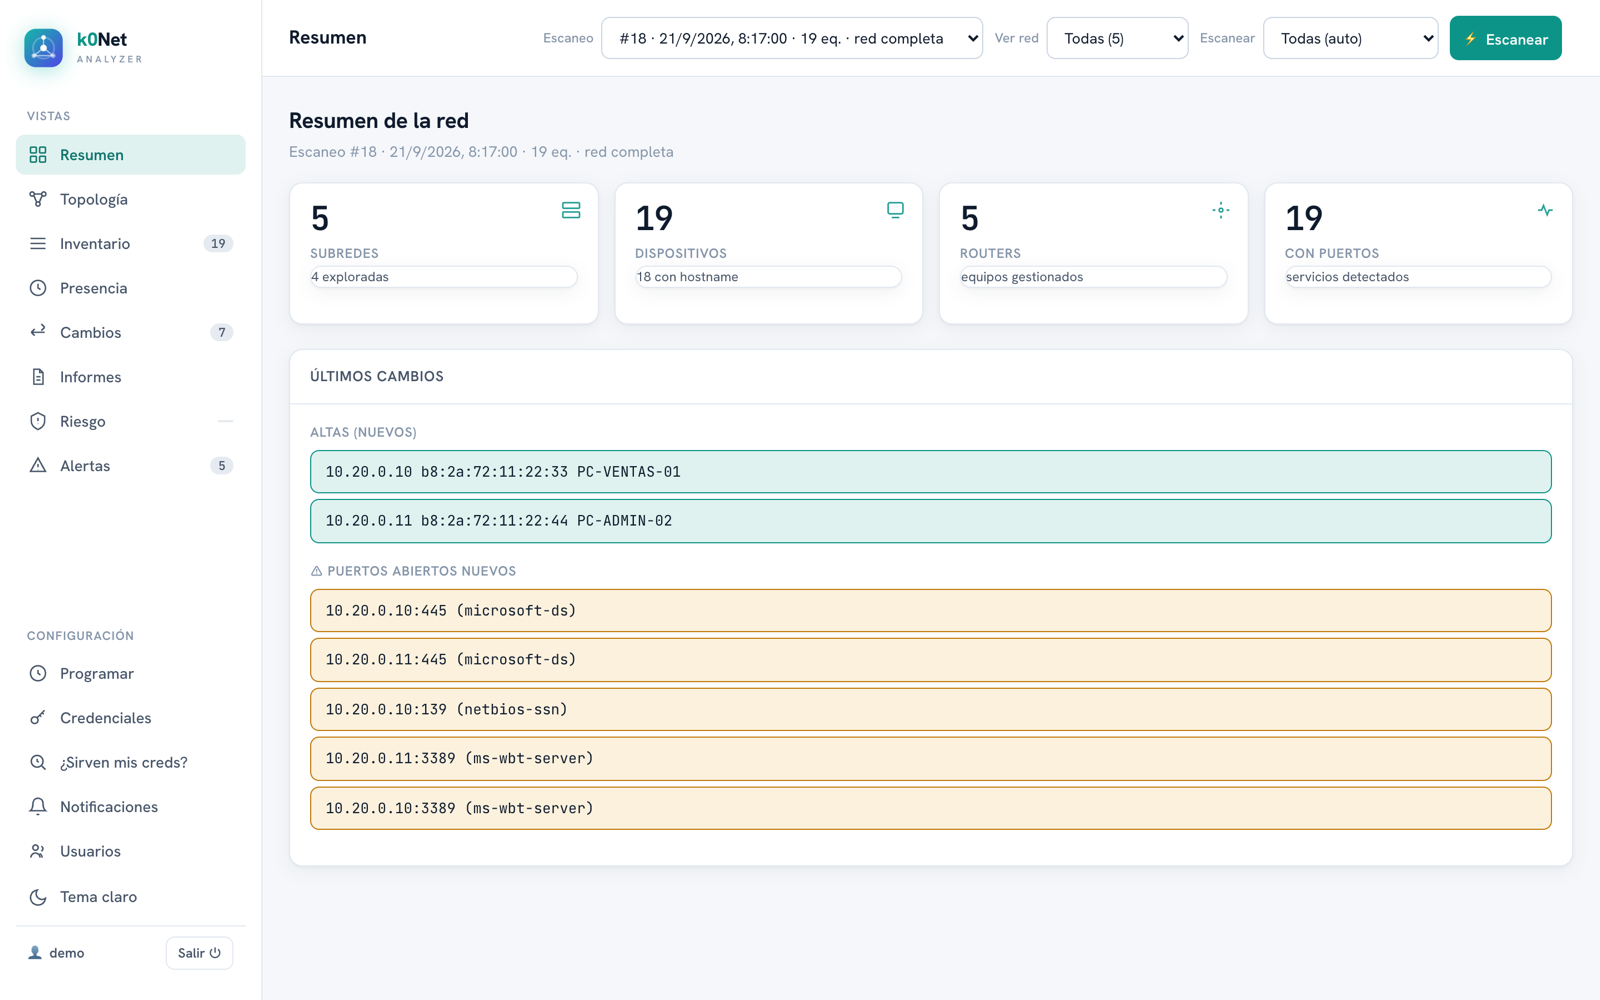
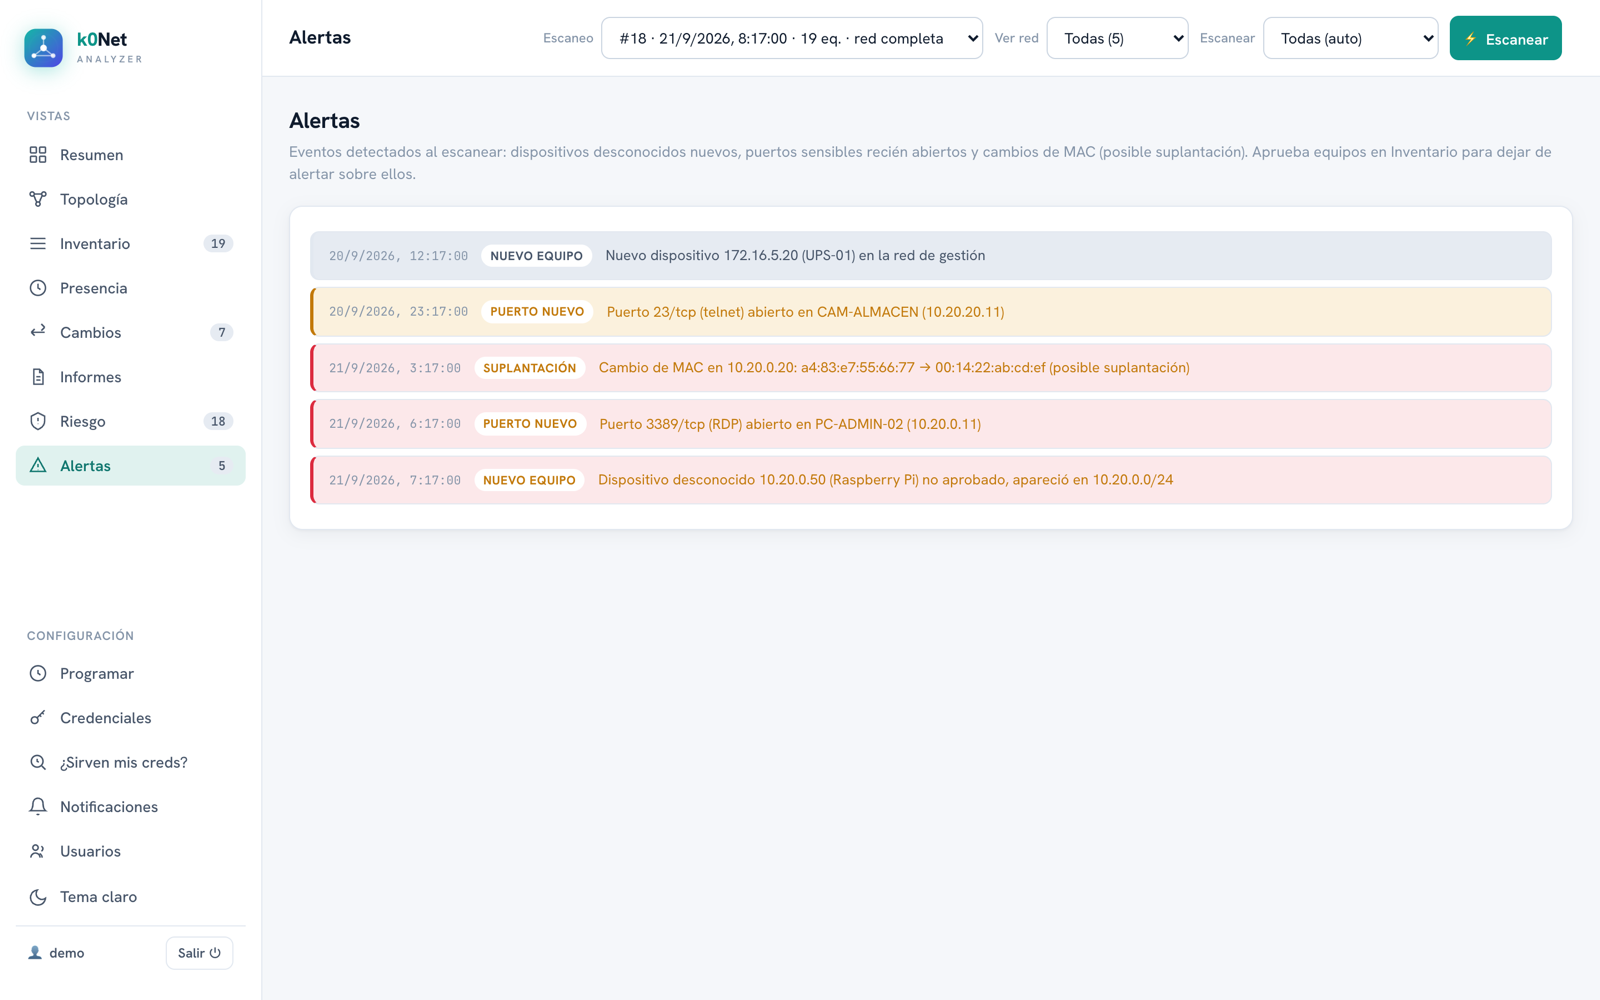
Capturas
Características
Inventario que se descubre solo
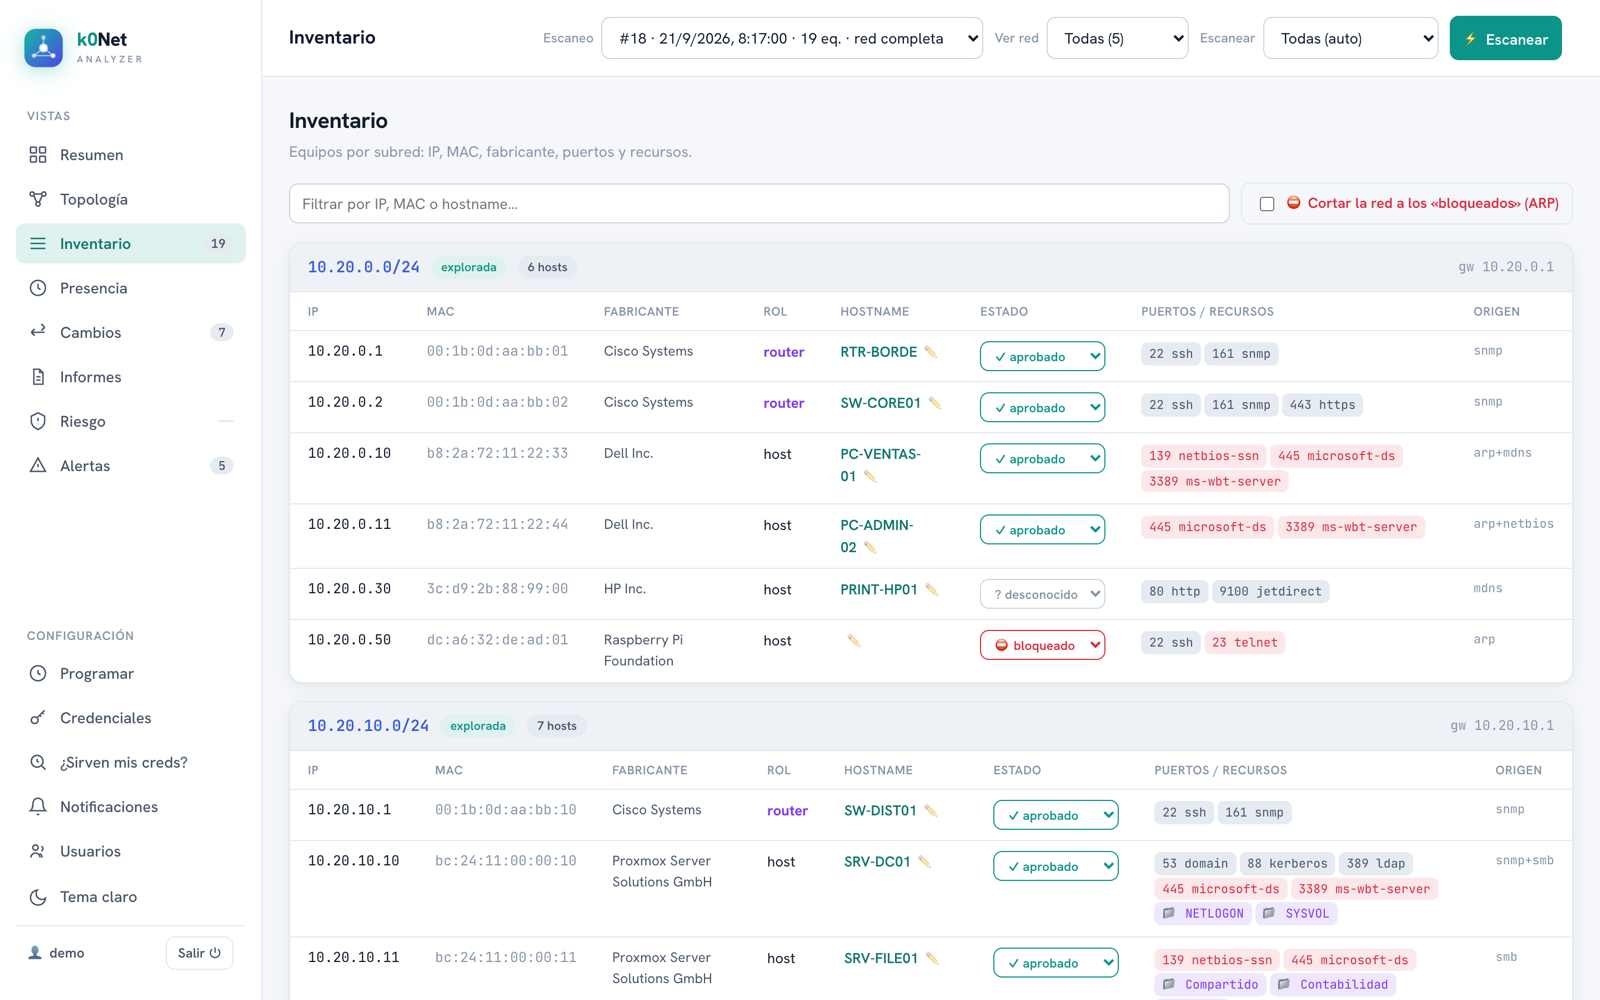
Suéltalo en la red y levanta el inventario sin configuración por entorno: hostname, IP y MAC de cada dispositivo. Resuelve el nombre en cascada por SNMP, NetBIOS, mDNS y DNS inverso —sin credenciales— para nombrar máquinas que otras herramientas dejan mudas, y clasifica el fabricante por su MAC (OUI).
Descubre las redes que no se ven
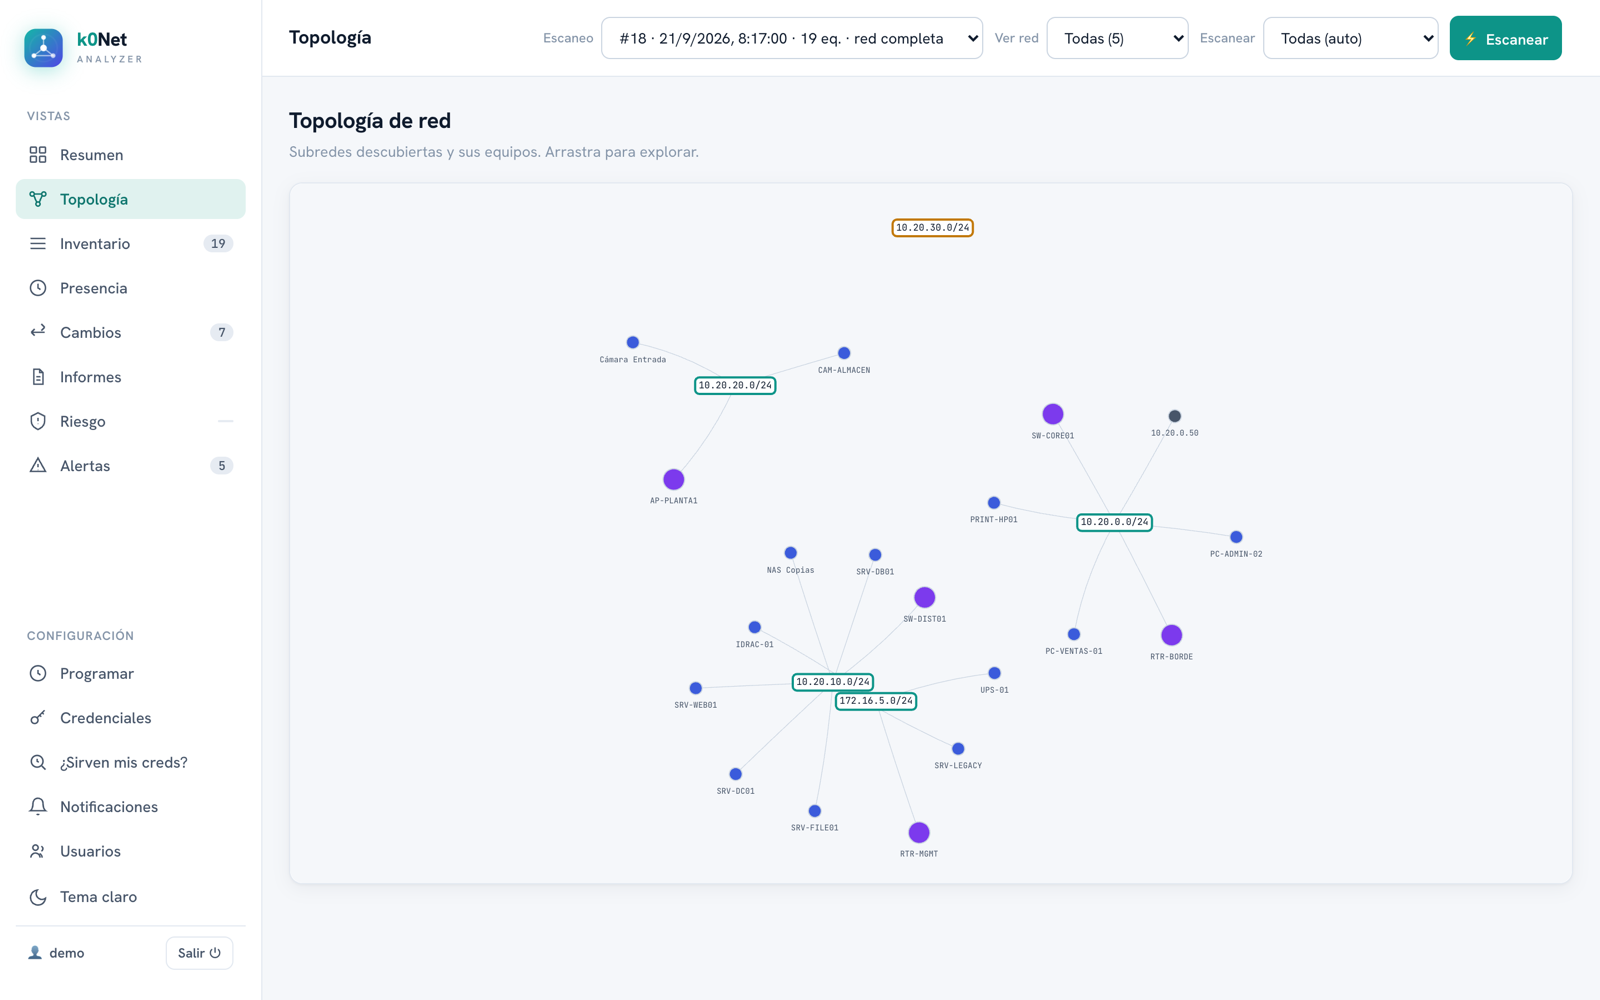
Lo que lo distingue: no se queda en tu subred. Interroga a routers y switches por SNMP y LLDP para encontrar subredes y VLANs a las que no está conectado, y cada red nueva se convierte en punto de partida para seguir descubriendo. Un mapa de la red, no una simple lista.
Freno de alcance
Descubrir no es explorar. Lista todo lo que ve, pero solo escanea a fondo los rangos que apruebas; lo demás queda "visto, no tocado". Se amplía solo dentro de tus redes privadas y nunca salta a una dirección pública sin que la añadas a mano.
Puertos, servicios y CVE
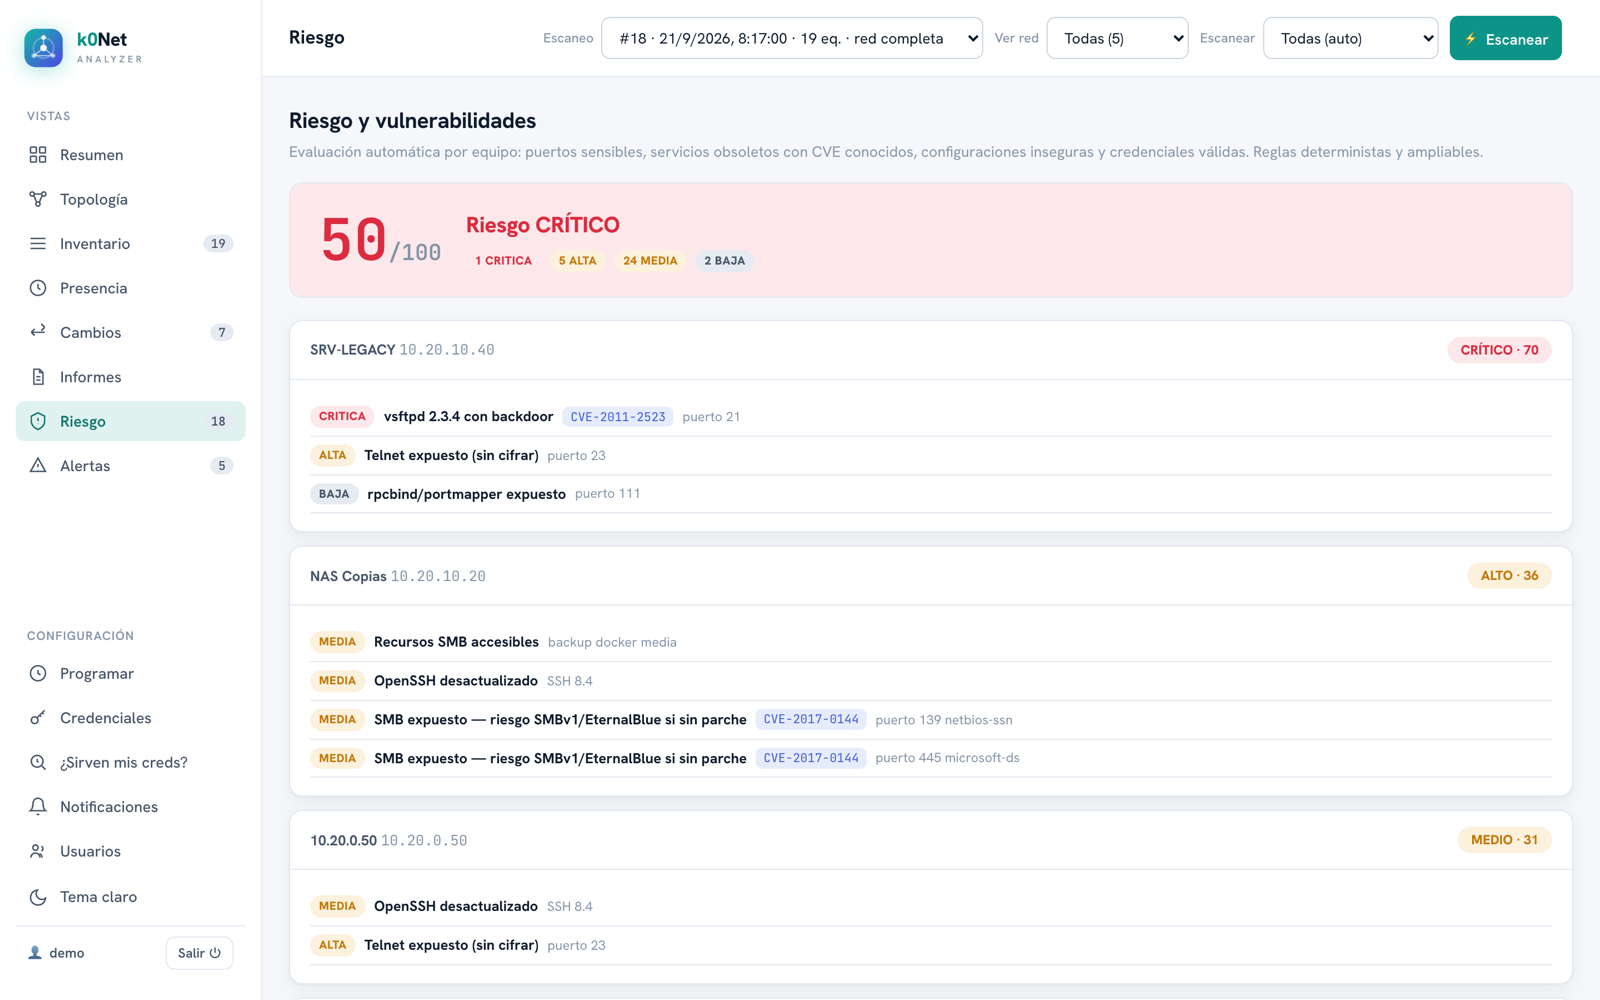
Escanea puertos abiertos con su servicio y versión y marca los sensibles. A partir de ahí evalúa el riesgo: detecta vulnerabilidades conocidas (con su CVE) y asigna una puntuación por equipo y por red, para saber por dónde empezar.
¿Sirven tus credenciales en tu red?
Un modo de auditoría que prueba una credencial —o un diccionario completo tipo rockyou— contra cada equipo, en todos los protocolos que acepte (SSH, SMB, SNMP, LDAP, FTP, Redis), con un tope de intentos por seguridad. Te dice exactamente dónde funciona una contraseña que no debería.
Enriquecimiento autenticado
Si le das credenciales (cifradas y solo en el aparato), consulta el dominio por LDAP para cruzar los equipos de Active Directory con lo descubierto, y lista los recursos compartidos por SMB de cada host.
Vigilancia, alertas y bloqueo
Marca los equipos aprobados y recibe un aviso cuando aparece uno desconocido, se abre un puerto sensible o cambia la MAC de una IP (posible suplantación). Los avisos llegan por ntfy o webhook. Y si hace falta, puede cortar de la red a un equipo concreto.
Histórico, presencia e informes
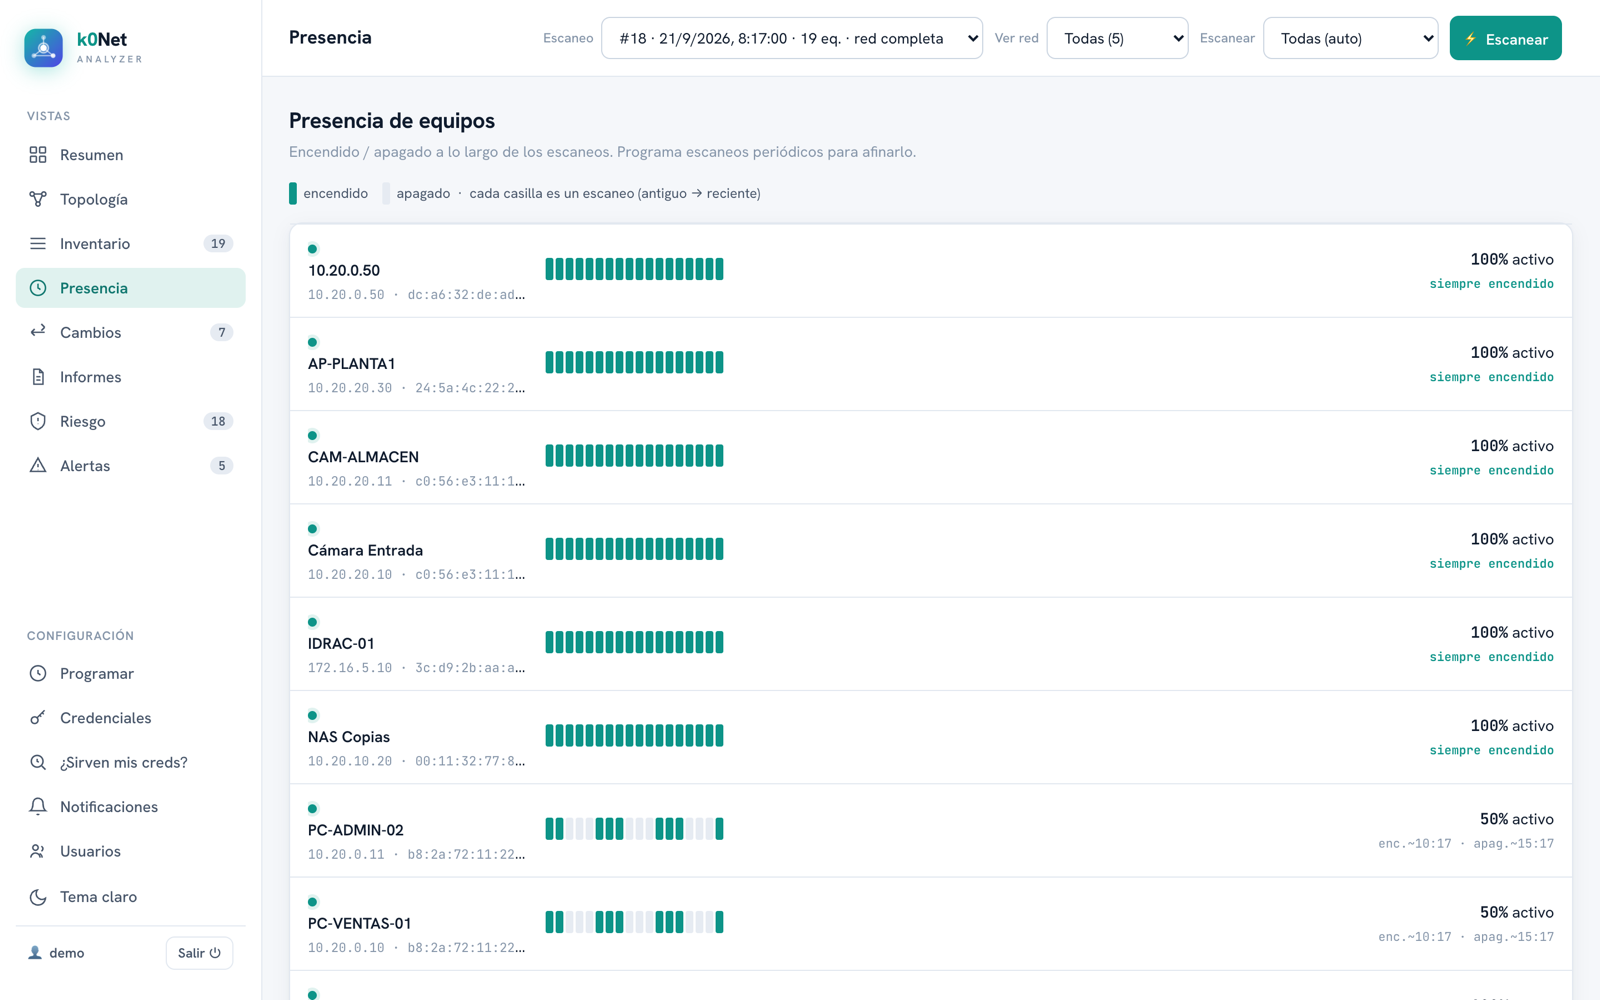
Guarda cada escaneo y compara: qué apareció, qué se fue, qué cambió de IP. Reconstruye la presencia de cada equipo en el tiempo (cuándo suele encenderse y apagarse) y genera informes descargables —inventario, seguridad, presencia, cambios y ejecutivo— en CSV, HTML o PDF.
Appliance autoinstalable
Se entrega como ISO que se instala sola: solo te pregunta la IP, la máscara, la puerta de enlace y el usuario de acceso; el resto se configura solo. Al arrancar muestra en pantalla la dirección del panel. Escaneos programados por intervalo u horario, acceso por HTTPS con usuarios y roles.
Seguridad
- Panel con autenticación propia, usuarios y roles (administrador y solo-lectura), y HTTPS por defecto.
- Las credenciales de red se guardan cifradas (AES-256-GCM) y solo en el aparato; nunca salen por la interfaz.
- Freno de alcance: solo explora a fondo los rangos aprobados y nunca escanea direcciones públicas sin autorización explícita.
- Login con límite de intentos, protección anti-SSRF en las notificaciones y cabeceras de seguridad en el panel.
- La auditoría de credenciales y el corte de red actúan sobre tu propia red: una tentativa por equipo, con tope de intentos.
Instalación
k0NetAnalyzer se despliega self-hosted como appliance: instalas la ISO en una máquina o VM con acceso a la red que quieras auditar, respondes solo a la red (IP, máscara, puerta de enlace) y al usuario de acceso, y queda sirviendo el panel por HTTPS. También puede instalarse sobre un Linux existente como servicio.
Aún no hay descarga pública. Si quieres probarlo o seguir su evolución, escribe a k0bra@k0braintheworld.com.
- estado
- próximamente
- stack
- Go · SQLite · nmap · SNMP
- año
- 2026
- licencia
- propietario
Software propietario de k0bra. Producto comercial en preparación; condiciones y disponibilidad por anunciar.